

Wireshark 抓包分析工具由大眼仔旭发布。Wireshark(前称 Ethereal)是一个软件开发人员经常用到的网络封包分析软件。Wireshark 中文版网络封包分析软件的功能是撷取网络封包,并尽可能显示出最为详细的网络封包资料。当然网站上也有其它的网络抓包工具也非常好用,比如 Fiddler 汉化版等等。
什么是 Wireshark?
Wireshark® 是一种网络协议分析器。 它使您可以捕获并以交互方式浏览计算机网络上运行的流量。 它拥有丰富而强大的功能集,是世界上最受欢迎的同类工具。 它可以在大多数计算平台上运行,包括 Windows、macOS、Linux 和 UNIX。 世界各地的网络专业人员、安全专家、开发人员和教育工作者经常使用它。

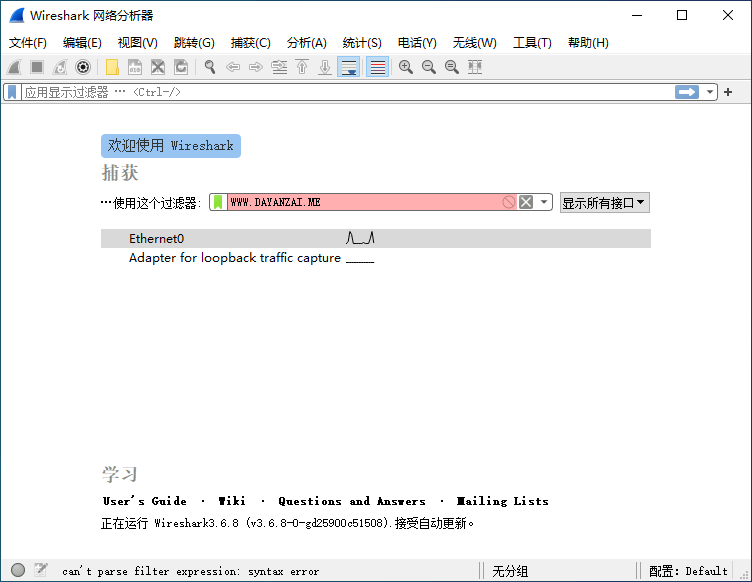 网络封包分析工具 Wireshark Portable 中文版
Wireshark 中文便携版使用 WinPCAP 作为接口,直接与网卡进行数据报文交换。网络封包分析软件的功能可想像成 “电工技师使用电表来量测电流、电压、电阻” 的工作 – 只是将场景移植到网络上,并将电线替换成网络线。
在过去,网络封包分析软件 Wireshark 非常昂贵,或是专门属于营利用的软件。Ethereal 的出现改变了这一切。在 GNUGPL 通用许可证的保障范围底下,使用者可以以免费的代价取得软件与其源代码,并拥有针对其源代码修改及客制化的权利。Ethereal 是目前全世界最广泛的网络封包分析软件之一。
Wireshark 中文版是世界上最流行的网络分析工具。这个强大的工具可以捕捉网络中的数据,并为用户提供关于网络和上层协议的各种信息。与很多其他网络工具一样,Wireshark 也使用 pcap network library 来进行封包捕捉。可免费局域网内QQ、邮箱、msn、账号等的密码!
Wireshark 中文版的原名是 Ethereal,新名字是 2006 年起用的。当时 Ethereal 的主要开发者决定离开他原来供职的公司,并继续开发这个软件。但由于 Ethereal 这个名称的使用权已经被原来那个公司注册,Wireshark 这个新名字也就应运而生了。
在成功运行 Wireshark 之后,我们就可以进入下一步,更进一步了解这个强大的工具。
Wireshark 使用目的
网络管理员使用 Wireshark 来检测网络问题,网络安全工程师使用 Wireshark 来检查资讯安全相关问题,开发者使用 Wireshark 来为新的通讯协定除错,普通使用者使用 Wireshark 来学习网络协定的相关知识。当然,有的人也会“居心叵测”的用它来寻找一些敏感信息……
Wireshark 不是入侵侦测系统(Intrusion Detection System,IDS)。对于网络上的异常流量行为,Wireshark 不会产生警示或是任何提示。然而,仔细分析 Wireshark 撷取的封包能够帮助使用者对于网络行为有更清楚的了解。Wireshark 不会对网络封包产生内容的修改,它只会反映出目前流通的封包资讯。 Wireshark本身也不会送出封包至网络上。
Wireshark 是否适用于旧版本的 Windows,例如 Windows 7?
Wireshark 的每个主要版本分支都支持在该分支的“.0”版本发布时其产品生命周期内的 Windows 版本。 例如,Wireshark 3.2.0 于 2019 年 12 月发布,就在 Windows 7 于 2020 年 1 月终止其扩展支持之前不久。因此,即使在 2020 年 1 月之后,Wireshark 3.2.x 的每个版本都支持 Windows 7。请参见 有关更多详细信息,请参阅用户指南的 Microsoft Windows 部分和发布生命周期 wiki 页面的生命周期结束计划部分。
Npcap 在 Windows 8 及更早版本上可能无法正常工作,因此您可能需要安装 WinPcap。
Wireshark 许可证
它作为开源免费提供,并在 GNU 通用公共许可证第 2 版下发布。Wireshark 是“自由软件”; 您可以下载它而无需支付任何许可费。 您下载的 Wireshark 版本不是“演示”版本,“完整”版本中没有这些限制; 这是完整版。
Wireshark 所依据的许可证是 GNU 通用公共许可证版本 2。有关更多信息,请参阅 GNU GPL 常见问题解答。
我可以将 Wireshark 用作我的商业产品的一部分吗?
如前所述,Wireshark 根据 GNU 通用公共许可证第 2 版获得许可。 GPL 对您在自己的产品中使用 GPL 代码提出了条件;例如,您不能通过修改从 Wireshark 制作“衍生作品”,然后出售由此产生的衍生作品,并且不允许接收者赠送产生的作品。您还必须使您对 Wireshark 源所做的更改可供修改版本的所有收件人使用;这些更改也必须根据 GPL 的条款获得许可。有关更多详细信息,请参阅 GPL 常见问题解答;特别是,请注意关于修改 GPL 程序并将其商业销售的问题的答案,以及关于将 GPL 代码与其他代码链接以制作专有程序的问题的答案。
您可以将 GPL 程序(例如 Wireshark)与商业程序结合起来,只要它们按照 GPL 常见问题中的这一项目“保持距离”即可。
我们建议将 Wireshark 和您的产品完全分开,通过套接字或管道进行通信。如果您将 Wireshark 的任何部分作为 DLL 加载,您可能做错了。
注意:
Wireshark 4.0 以后版本不再支持 32 位系统,如果您仍在使用 32 位系统,请下载最后支持的 Wireshark 3.6.8 版本:点击下载
Wireshark 4.6.8 更新内容
2026 年 8 月 13 日
已修复的安全漏洞
wnpa‑sec‑2026‑64:sharkd 程序崩溃。问题编号 21395
wnpa‑sec‑2026‑65:sharkd 程序崩溃。问题编号 21399
wnpa‑sec‑2026‑66:UMTS FP 协议解析器崩溃。问题编号 21413
wnpa‑sec‑2026‑67:RDP 协议解析器崩溃。问题编号 21396
wnpa‑sec‑2026‑68:TTX Logger 文件解析器崩溃。问题编号 21389
wnpa‑sec‑2026‑69:解析引擎重组模块崩溃。问题编号 21423
wnpa‑sec‑2026‑70:BUSMASTER 文件解析器异常退出。问题编号 21435
wnpa‑sec‑2026‑71:泰克 K12xx 文件解析器崩溃。问题编号 21414
wnpa‑sec‑2026‑72:ERF 文件解析器崩溃。问题编号 21415
wnpa‑sec‑2026‑73:蓝牙属性协议解析器崩溃。问题编号 21424
wnpa‑sec‑2026‑74:Catapult DCT2000 文件解析器崩溃。问题编号 21427
wnpa‑sec‑2026‑75:C12.22 协议解析器崩溃。问题编号 21439
wnpa‑sec‑2026‑76:CMS 协议解析器崩溃。问题编号 21446
wnpa‑sec‑2026‑77:H.245 协议解析器崩溃。问题编号 21447
wnpa‑sec‑2026‑78:Kerberos 协议解析器崩溃。问题编号 21449
wnpa‑sec‑2026‑79:蓝牙 HFP 配置文件协议解析器崩溃。问题编号 21451
wnpa‑sec‑2026‑80:蓝牙 BR/EDR FHS 协议解析器崩溃。问题编号 21452
wnpa‑sec‑2026‑81:3GPP 手机日志文件解析器崩溃。问题编号 21454
wnpa‑sec‑2026‑82:Windows 平台下 Ixia IxVeriWave 与 Vector Informatik BLF 文件解析器崩溃。问题编号 21455
wnpa‑sec‑2026‑83:CMS 协议解析器崩溃。问题编号 21457、21458
wnpa‑sec‑2026‑84:pcapng 文件解析器崩溃。问题编号 21460
wnpa‑sec‑2026‑85:SSH 协议解析器崩溃。问题编号 21465
wnpa‑sec‑2026‑86:ESS 协议解析器崩溃。问题编号 21467
wnpa‑sec‑2026‑87:X.509IF 协议解析器崩溃。问题编号 21469,CVE‑2026‑xxx
wnpa‑sec‑2026‑88:RRC 协议解析器崩溃。问题编号 21478
wnpa‑sec‑2026‑89:C12.22 协议解析器崩溃。问题编号 21480
wnpa‑sec‑2026‑90:Gammu DCT3 跟踪文件解析器崩溃。问题编号 21475
wnpa‑sec‑2026‑91:蓝牙 AVRCP 配置文件协议解析器崩溃。问题编号 21488
已修复的普通缺陷
– 模糊测试任务崩溃:randpkt‑2026‑05‑22‑14496207576.pcap。问题编号 21266
– Wireshark 4.6.6:Windows 下文件捕获属性读取过慢,导致程序卡死。问题编号 21337
– TCP 参数 “分析 TCP 序列号” 切换时发生段错误。问题编号 21380
– 5G NAS:S‑NSSAI 位置有效性信息单元解码错误。问题编号 21411
– 5G NAS:NSAG 信息单元解码错误。问题编号 21412
– 模糊测试 UTF‑8 编码异常:fuzz‑2026‑07‑17‑15393056954.pcap。问题编号 21419
– 5G NAS:UE 安全能力信息单元解码错误。问题编号 21431
– 5G NAS:注册等待范围信息单元解码错误。问题编号 21432
– 5G NAS:扩展 CAG 信息单元解码错误。问题编号 21433
– K12/RF5 写入器存在栈缓冲区溢出。问题编号 21436
– 4.6.8 与 4.4.18 版本安全问题跟踪清单。问题编号 21437
– BLF 写入器处理截断的 VLAN 标记以太网帧时发生越界读取。问题编号 21441
– DLMS/COSEM 紧凑数组 TypeDescription 递归绕过,可造成栈耗尽。问题编号 21442
– KNXIP 数据包:解密时安全包装器的尺寸偏移导致空指针解引用 / 段错误。问题编号 21444
– wiretap/rtpdump:截断样本的捕获长度与实际长度颠倒。问题编号 21445
– H.245 返回函数嵌套通用消息,对空数据包状态执行解引用操作。问题编号 21447
– X.509 导出对象插件,证书主题缺失时发生空指针解引用。问题编号 21448
– Sniffer REC_HEADER2 错误处理路径存在栈缓冲区超读。问题编号 21461
– NetLog JSON 嵌套层级过深,导致本地栈耗尽。问题编号 21462
– androiddump 带签名 btsnoop 长度校验缺陷,引发全局越界读取。问题编号 21464
– ERF 写入器处理极短截断数据包时有效载荷长度下溢。问题编号 21466
– 5G NAS:SOR 透明容器信息单元解码错误。问题编号 21472
– Daintree 时间戳小数部分无边界,造成有符号整数溢出。问题编号 21473
– 5G NAS:SOR 透明容器信息单元的 SOR‑CMCI 字段解码错误。问题编号 21477
– 5GSM NAS:业务等级 AA 容器解码错误。问题编号 21479
https://www.wireshark.org/docs/relnotes/wireshark-4.6.8.html
资源:1419.rar
解压密码:www.dayanzai.me
转载请保留出处,谢谢合作~
点击下载(提取码:536766)
点击下载(提取码:tvta)
点击下载(提取码:536766)
点击下载(提取码:53hg)

文章名称:《网络封包分析工具 Wireshark 4.6.8 x64 轻松分析网络使用流量》
文章固定链接:https://www.dayanzai.me/wireshark.html
本站资源仅供个人学习交流,请于下载后 24 小时内删除,不允许用于商业用途,否则法律问题自行承担。
-
 阅读更多
给窗口增加多页标签工具 WindowTabs 2026.08.12 绿色中文版
WidwTabs2026绿色中文版由大眼仔旭发布。在日常办公、内容创作中,多开Wd、Excel、浏览器、PDF阅读...
-
 阅读更多
开源全能媒体格式转换工具 FFmpeg 9.0.1 更新发布!
大眼仔旭了解到目前FFmpeg 9.0已经更新发布。FFmpeg是领先的多媒体框架,能够解码,编码,转码,mu...
猜你喜欢
- 2023-03-13Nginx 快速入门教程 – 命令和配置
- 2022-12-23大眼仔教你如何下载并使用苹果 IPSW 文件
- 2022-06-07Inno Setup 安装自动检测 .NET 环境安装解决方案
- 2022-11-07开源免费 3DS 模拟器 Citra Nightly 2312 中文多语免费版
- 2025-01-17开源免费安卓媒体播放器 Kodi 21.2 中文免费版
相关推荐
- 2021-03-25CAD 绘图工具 Autodesk AutoCAD LT 2022 x64 中文多语免费版
- 2024-12-11纪念碑谷3安卓版发布:Monument Valley 3 沉浸于解谜与航海
- 2015-01-19经典实用的 FTP 工具 CuteFTP Pro 9.0.5.0007 中文免费版
- 2026-06-16开源免费桌面远程工具 UltraVNC 1.8.2.4 + x64 中文汉化版
- 2026-03-21平行空间 Parallel Space 4.0.9565 中文多语免费版
 可以换一个网盘吗,目前大容量不限速的网盘一抓一大堆,可你却选择了两个最慢的

- http://www.dayanzai.me/pdown.html 用这个百度网盘下载器,不限速。
 1 2
MORE>>微软应用
-
1
-
2
-
3
-
4
-
5
-
6
-
7
-
8
MORE>>安卓应用
-
1
-
2
-
3
-
4
-
5
-
6
-
7
-
8
MORE>>教程资源
-
1
-
2
-
3
-
4
-
5
-
6
-
7
-
8
MORE>>其它资源
-
1
-
2
-
3
-
4
-
5
-
6
-
7
-
8

